公司消息
防火牆還沒失效,線路卻先塞滿?Server Plus 企業 DDoS 防護
防火牆運作正常,不代表企業對外服務就一定連得上。當 DDoS 大流量先占滿上游線路,正常封包還沒抵達企業端,就可能被壅塞擋在外面。Server Plus 企業級 L3/L4 Anti-DDoS 將防護向上游延伸,結合全球網路邊緣緩解與台灣團隊的在地交付,協助企業把線路、防護與路由一起規劃。
Server Plus 企業級 L3/L4 Anti-DDoS 採用 Cloudflare Magic Transit 防護架構,結合台灣技術支援、是方機房與 FTTB 交付,採 95th 乾淨頻寬計費。提供 ASN、IPv4 Prefix 與正常流量即可申請評估。
影片介紹
設備還在運作,瓶頸可能已出現在上游線路
企業防火牆負責存取控制、連線管理與安全政策,但若攻擊流量已超過接入線路容量,即使防火牆仍有處理餘裕,合法連線也可能無法順利抵達。這也是為什麼只升級企業端設備,未必能解決大流量 DDoS 造成的斷線。
對網站、API、VPN、主機代管與機房對外服務而言,防護評估不能只看防火牆效能,還要確認攻擊在哪裡被處理,以及正常流量如何送回企業網路。
Cloudflare Magic Transit:在全球網路邊緣識別與緩解
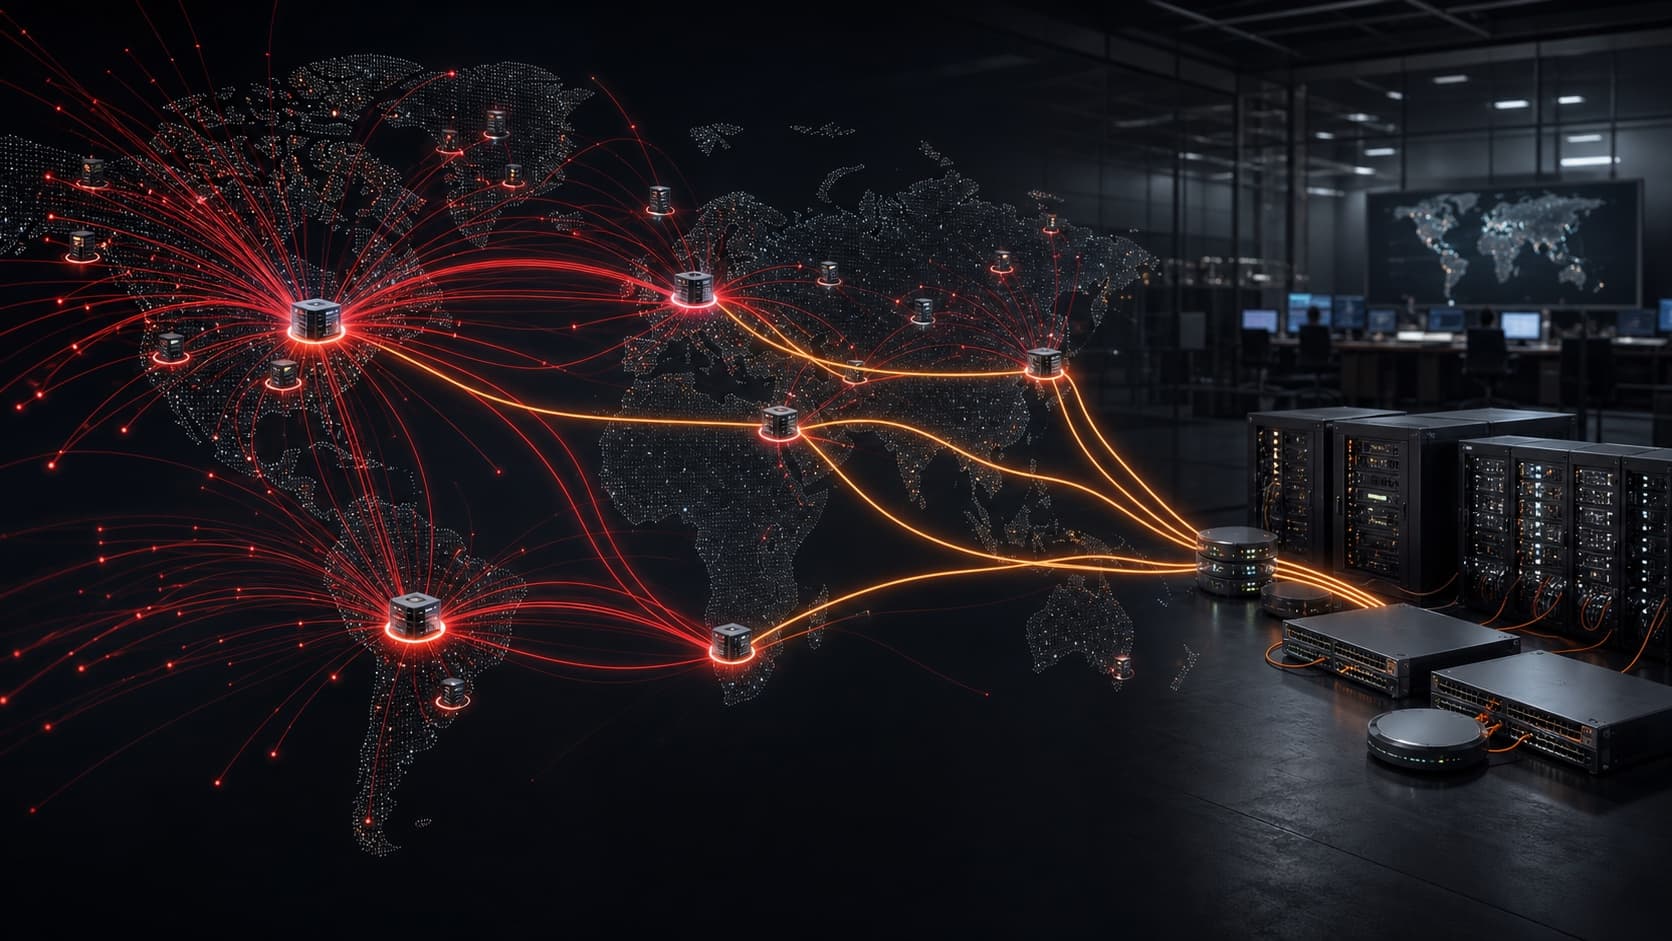
Server Plus 採用 Cloudflare® Magic Transit™ 防護架構,讓受保護網段的流量進入全球 Anycast 網路,於網路邊緣識別並緩解 L3/L4 DDoS 攻擊,再透過 Server Plus 交付網路,將清洗後的正常流量送至企業機房或辦公室。
全球攻擊緩解與客戶端交付是兩個不同環節:Cloudflare 提供全球防護架構,Server Plus 台灣團隊負責需求盤點、路由規劃、切換驗證與事件處理,將服務接入企業既有環境。
資訊安全管理與台灣技術團隊,支援企業導入
Server Plus 已通過 ISO/IEC 27001:2022 資訊安全管理系統驗證,並以台灣在地技術支援協助企業導入與維運。
從釐清受保護的服務與網段,到確認 BGP、交付線路及切換方式,企業可以直接與在地團隊討論。發生事件時,也有對應窗口協助處理,讓防護不只停留在方案規格。
自有端口與多點交付,接上機房或辦公室
企業可依部署位置、正常流量與冗餘需求,選擇適合的交付方式。Server Plus 提供自有端口交付,將防護與實際接入條件一起評估。
- 是方電訊機房:可依方案直接對接 10G/25G/40G/100G 端口。
- 中華電信 FTTB:Shield Lite 與 Shield Pro 可依供裝地址、線路條件與需求評估。
- 台北/東京/香港:依方案規劃乾淨流量交付點與冗餘,不代表所有方案均包含三地交付。
- 交付端口速率與方案乾淨頻寬分開確認;端口 10G 不等於包含 10Gbps 正常流量額度。
95th 乾淨頻寬計費,攔截的攻擊流量不計入
乾淨頻寬採 95th percentile 計費。經防護平台識別並攔截的攻擊流量,不納入乾淨頻寬用量;清洗後交付企業端的正常流量,依所選方案與合約計算。
超出方案頻寬的正常流量依約定超量單價計費。交付端口、機房 Cross Connect 與電路費用獨立報價,讓企業可以分別掌握防護、頻寬與接入成本。
提供 ASN、IPv4 Prefix 與正常流量,申請防護評估
有機房服務、企業 VPN、對外平台或固定網段防護需求,可先透過 LINE 提供以下資訊,由 Server Plus 協助規劃防護容量、路由與交付方式。
- ASN 與預計防護的 IPv4 Prefix。
- 平時、95th 與尖峰正常流量。
- 服務所在機房或辦公室供裝地址。
- 現有上游、BGP 架構與冗餘需求。
- 預計上線時間,以及是否正遭受攻擊。
相關服務
FAQ
常見問題
已有防火牆,為什麼還要規劃上游 DDoS 防護?
防火牆處理的是到達設備的流量;若上游線路先被塞滿,正常連線可能到不了設備。上游流量清洗與企業端安全政策可分層配合。
被攔截的攻擊流量會增加乾淨頻寬費用嗎?
經平台識別並攔截的攻擊流量不計入乾淨頻寬。清洗後正常流量及超量部分,依方案與合約計算。
如何開始評估?
透過 LINE 提供 ASN、IPv4 Prefix、正常流量與交付位置。台灣團隊將協助確認路由、端口、線路與適合的方案。