
SERVER PLUS INSIGHTS
Qué Es Anti-DDoS L3/L4: Limpieza BGP, Anycast y Entrega de Tráfico Limpio
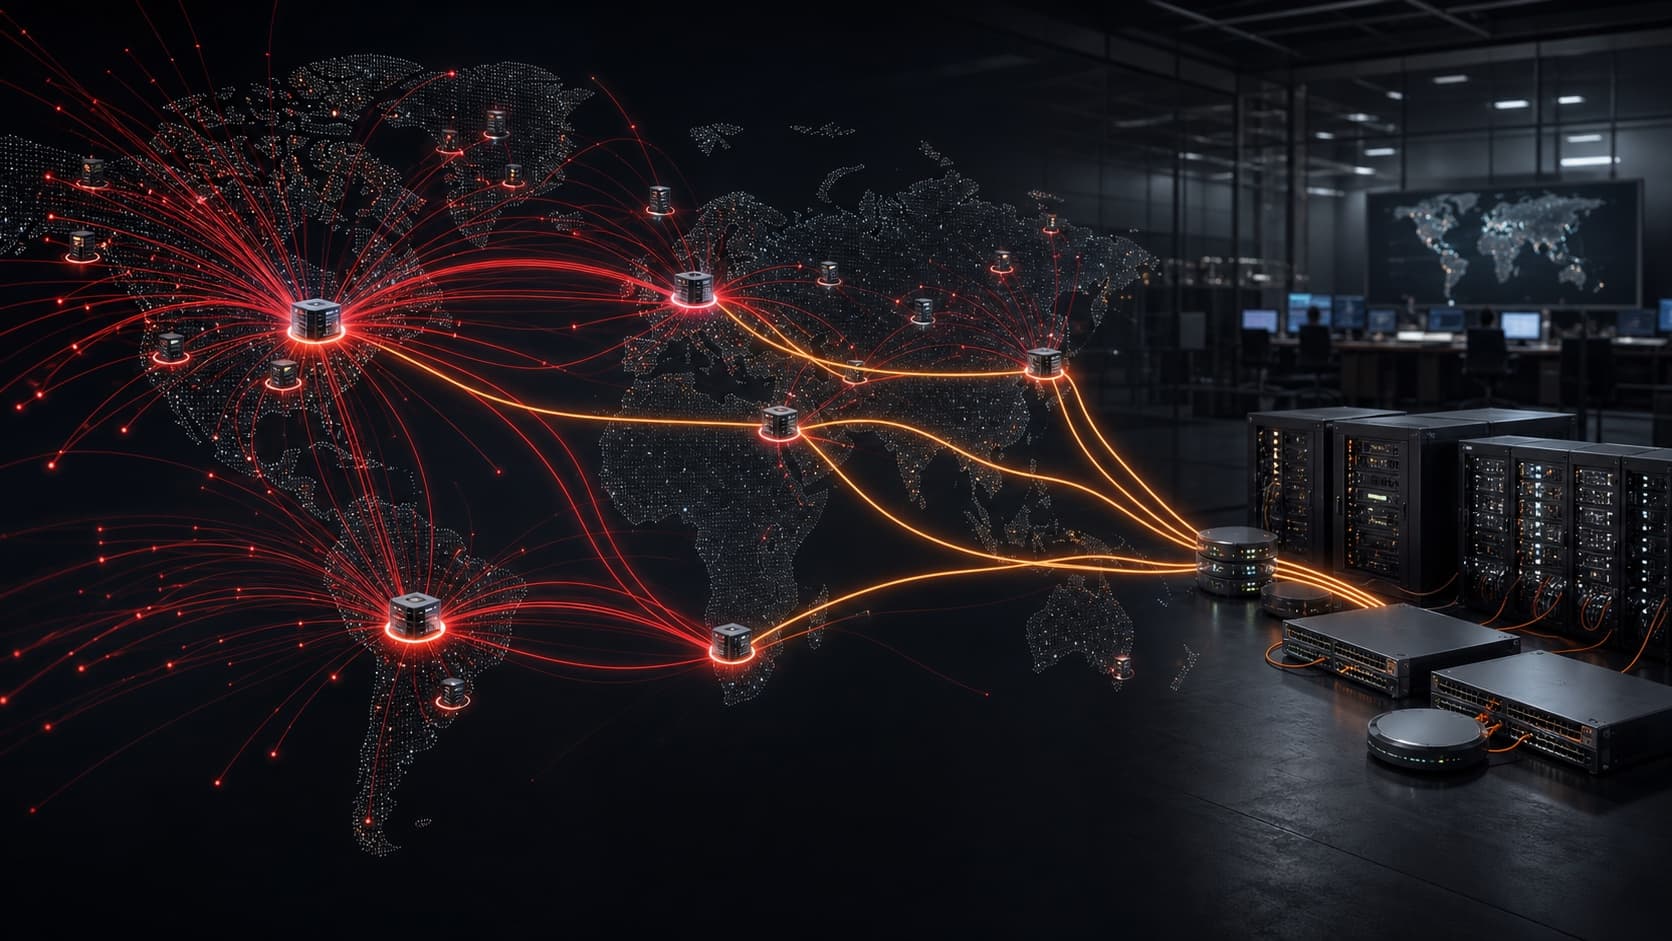
La interrupción de un servicio empresarial no siempre se debe a un fallo del servidor o del firewall. Cuando un UDP Flood, SYN Flood o ataque de reflexión y amplificación satura primero el enlace ascendente, los usuarios legítimos no pueden acceder aunque todos los equipos del centro de datos sigan operativos. Anti-DDoS L3/L4 resuelve el problema antes de que el ataque llegue al perímetro: BGP dirige el prefijo protegido a una red distribuida de limpieza, se eliminan los paquetes anómalos y el tráfico limpio se entrega a la empresa.
2026-08-30 · Server Plus
Guía técnica sobre el uso de BGP, Anycast global, limpieza de tráfico de red y entrega de tráfico limpio para mitigar UDP Flood, SYN Flood, ataques de reflexión y congestión del enlace empresarial.
Los ataques DDoS L3/L4 y L7 son problemas diferentes
Anti-DDoS L3/L4 protege las capas de red y transporte. Analiza IP, protocolo, distribución de origen, velocidad de paquetes, estado de conexión y comportamiento TCP o UDP. Entre los vectores habituales se encuentran UDP Flood, ICMP Flood, SYN Flood, reflexión SYN-ACK, DNS Flood y ataques de reflexión y amplificación. Su objetivo suele ser agotar el ancho de banda o los recursos de paquetes y conexiones de routers, firewalls, balanceadores y servidores.
Los ataques L7 se dirigen a HTTP, HTTPS, inicio de sesión, búsqueda, API o lógica de aplicación. Pueden consumir poco ancho de banda y aun así agotar CPU, bases de datos o procesos del backend. Anti-DDoS L3/L4 no sustituye a CDN, WAF, rate limiting, bot management ni a la seguridad de aplicaciones. Del mismo modo, un WAF no puede recuperar un enlace de Internet ascendente que ya está saturado.
- L3: anomalías de IP, ICMP, routing y paquetes
- L4: ataques TCP, UDP, estado de conexión y puertos
- L7: agotamiento de recursos HTTP, API y aplicaciones
- Una protección completa asigna funciones distintas a la red y a la aplicación
Por qué un firewall empresarial no puede detener por sí solo un ataque volumétrico
Instalar un FortiGate, Palo Alto, Cisco, Juniper u otro firewall de gama alta no crea capacidad de limpieza en el proveedor ascendente. El firewall está detrás del enlace de Internet. Si la empresa dispone de 1 Gbps y el ataque genera decenas o cientos de gigabits antes de llegar, el enlace se congestiona antes de que el firewall pueda recibir y procesar tráfico legítimo.
Incluso sin saturar completamente el enlace, un gran número de conexiones TCP semiabiertas, paquetes fuera de estado o paquetes pequeños con PPS elevado puede consumir la tabla de sesiones, CPU o capacidad de procesamiento de interfaces. El firewall sigue siendo esencial para políticas de acceso, VPN y control de aplicaciones; los ataques L3/L4 de gran escala deben mitigarse antes, en una red ascendente con capacidad suficiente.
Recorrido completo del tráfico Anti-DDoS L3/L4
Una arquitectura operativa no se limita a bloquear ataques. También debe seguir entregando paquetes legítimos al servicio de origen. El recorrido suele incluir estas etapas:
- Incorporación BGP: la red de limpieza anuncia el prefijo IPv4 protegido para recibir primero el tráfico entrante
- Entrada Anycast: nodos distribuidos reciben el tráfico de distintas regiones y evitan concentrarlo en un único centro de limpieza
- Detección y mitigación: características, velocidad, estado y línea base identifican comportamientos anómalos UDP, TCP e ICMP
- Entrega de tráfico limpio: tras eliminar paquetes de ataque, el tráfico legítimo vuelve mediante GRE, IPsec, interconexión o circuito local
- Diseño de retorno: Direct Server Return, retorno simétrico o policy routing evitan fallos por routing asimétrico
Por qué BGP y Anycast son fundamentales
BGP determina cómo Internet llega al prefijo público de la empresa. Cuando la plataforma de protección anuncia ese prefijo, el tráfico entrante pasa primero por la red de limpieza. Anycast distribuye el mismo punto de entrada entre varias ubicaciones y las condiciones de routing deciden dónde ingresa el tráfico. Así, el ataque puede absorberse cerca de sus fuentes en lugar de concentrarse en el centro de datos empresarial.
En Internet global, /24 suele ser la ruta IPv4 mínima aceptada de forma general. Para incorporar direcciones propias se deben confirmar longitud del prefijo, ASN, autorización de routing y políticas de los proveedores actuales. Una IP individual o una subred menor que /24 no puede asumir el mismo modelo BGP; puede requerir IP del proveedor, reverse proxy, NAT u otra arquitectura de entrega.
Cómo vuelve el tráfico limpio a la empresa
Después de la mitigación se necesita una ruta de entrega controlada y observable. Las opciones habituales incluyen GRE, IPsec, cross-connect de centro de datos, interconexión privada y circuitos last mile del operador. GRE es sencillo, pero no cifra. IPsec aporta cifrado y autenticación de origen, aunque exige diseñar IKE, claves, MTU, anti-replay y compatibilidad de equipos. Una interconexión de centro de datos puede ofrecer capacidad y latencia más predecibles, con costes adicionales de puerto y cross-connect.
El diseño empresarial no debe depender de un solo túnel ni de una sola sesión BGP. Routers redundantes, varias sesiones, ubicaciones de entrega distintas, comprobación del estado de los túneles y prioridades de rutas determinan si el servicio continúa ante un fallo. Por eso la compra no debe preguntar únicamente cuántos Gbps se mitigan, sino también cómo se entregará el tráfico limpio.
La política de mitigación requiere operación continua
Los sistemas automáticos emplean reglas administradas, características del tráfico, velocidades y líneas base normales. Durante la incorporación se deben observar el tráfico habitual, las horas punta, la distribución de protocolos, tamaños de paquete y eventos legítimos de alto volumen antes de definir sensibilidad y excepciones. Una política demasiado permisiva puede dejar pasar ataques; una demasiado estricta puede afectar promociones, lanzamientos, sincronización de copias de seguridad o ráfagas legítimas.
Un servicio operable debe informar hora del evento, vector de ataque, máximo de bps, máximo de pps, distribución de origen, prefijos atacados y puertos de destino. Estos datos permiten validar la mitigación, revisar capacidad, ajustar políticas y localizar cuellos de botella que permanezcan dentro de la red empresarial.
Qué organizaciones necesitan especialmente Anti-DDoS L3/L4
Toda organización que opere servicios sobre IP pública debe evaluar protección de red cuando una caída provoca pérdida de ingresos, reclamaciones, transacciones fallidas o interrupción operativa. Entre los casos habituales están plataformas de juegos, IDC, VPS, colocation, API financieras, VPN, DNS, SaaS, comercio internacional, streaming, ticketing y servicios TCP o UDP públicos.
La evaluación comienza con ASN, prefijos, tráfico normal y máximo, PPS, protocolos, ubicaciones del servicio, tiempo de caída tolerable y proveedores actuales. Server Plus Anti-DDoS utiliza una arquitectura de protección Cloudflare Magic Transit con protección de prefijos BGP, mitigación Anycast global y planificación de entrega local de tráfico limpio en Taiwán.
Lista técnica antes de la incorporación
Estas comprobaciones deben completarse antes de contratar y programar el cambio para detectar problemas de routing, MTU o capacidad de entrega antes de producción.
- Confirmar ASN, propiedad del prefijo, LOA y la ruta mínima anunciable
- Medir promedio, percentil 95, máximo de bps y máximo de pps
- Definir limpieza de entrada, ruta de retorno y necesidad de tráfico simétrico
- Confirmar redundancia de túneles, sesiones BGP, routers y puertos de entrega
- Probar MTU, MSS, fragmentación, health checks y failover
- Definir contactos, severidad, informes y escalamiento 24×7
- Revisar medición, exclusiones y créditos de servicio del SLA
- Planificar cambio de producción, rollback y simulación de ataque
FAQ
Puede Anti-DDoS L3/L4 sustituir a un WAF?
No. L3/L4 trata IP, TCP, UDP, ICMP y tráfico de red. Un WAF trata HTTP, HTTPS y ataques a aplicaciones web. Los sitios públicos suelen necesitar ambas capas.
Sigue siendo necesario Anti-DDoS si ya existe un firewall de gama alta?
Sí, cuando existe riesgo de saturación ascendente. El firewall empresarial no puede recuperar ancho de banda consumido antes de que el tráfico llegue a sus interfaces.
Por qué las direcciones IPv4 propias suelen requerir al menos un /24?
Porque /24 es la ruta BGP IPv4 mínima aceptada de forma general en Internet. Las subredes menores requieren evaluar IP del proveedor, proxy u otra entrega.
Anycast aumenta la latencia?
La latencia depende del routing, el punto de entrada, el proceso de mitigación y la ruta de entrega limpia. Se deben medir las regiones principales, la ruta al origen y el failover.
Se puede activar el servicio durante un ataque?
Es posible hacer una evaluación urgente con ASN, prefijo, tráfico actual, ubicación y autorización de routing, pero el tiempo real depende de autorizaciones, BGP, circuitos y preparación de routers.