
01
Servicios públicos expuestos
Web, VPN, NAS, acceso remoto e interfaces de gestión sin inventario dejan entradas innecesarias.

SERVER PLUS SECURITY SERVICE
Escaneo web, revisión de IP externa, inventario de riesgo CVE y retesting de remediación.
Organice exposición de servicios públicos, servidores y equipos de red, con clasificación de riesgo y guía de remediación ejecutable.
REALIDAD DE SEGURIDAD EMPRESARIAL
El problema habitual no es falta de herramientas sino alcance, prioridad y responsabilidad de remediación poco claros.
01
Web, VPN, NAS, acceso remoto e interfaces de gestión sin inventario dejan entradas innecesarias.
02
Firewall, switches, servidores y paquetes sin seguimiento pueden retener CVE conocidos.
03
Un informe largo es menos útil que un plan ejecutable y priorizado para hallazgos de alto riesgo.
04
Auditorías de clientes, seguros y requisitos de cadena de suministro necesitan estado de riesgo y registros de mejora.
ALCANCE DE ESCANEO
Confirme el alcance autorizado antes de escanear para evitar afectar activos no autorizados o servicios de producción.
IP externa y dominios
Escaneo web y de vulnerabilidades
Servicios web y debilidades comunes
Áreas de riesgo OWASP
VPN / firewall / NAS
Servidores Windows / Linux
Certificados SSL/TLS y cifrado
CVE, errores de configuración y servicios de alto riesgo
SERVICIOS DE ESCANEO
El alcance se planifica por activos e incluye escaneo web, IP externa, CVE e informes de evaluación de seguridad.
01
Revise servicios web, SSL/TLS, configuración, exposición de datos sensibles y áreas OWASP.
02
Inventarie IP públicas, dominios, VPN, NAS, acceso remoto e interfaces de gestión.
03
Compare vulnerabilidades conocidas con versiones de servidores, red y servicios y priorice riesgo alto.
04
Convierta resultados en una lista de mejora empresarial con retesting y evidencia de auditoría.
ESCANEO POR ESCENARIO
01
Revise exposición de acceso remoto, versiones, SSL/TLS y CVE conocidos.
02
Revise SSL VPN, gestión pública, firmware y riesgo de firewall.
03
Revise servicios remotos, exposición de administración y riesgo de versión identificable.
04
Revise servicios públicos antes de poner web, API, VPN o sistemas en producción.
05
Confirme que la corrección de alto riesgo funciona y reduce exposición.
06
Revise cómo presentar riesgo, activos, responsables y retesting.
SERVER PLUS × REDMARK
Elija una evaluación empresarial gestionada, escaneo web automatizado o una combinación según los activos y el modelo operativo.
EVALUACIÓN SERVER PLUS
Para web, IP externas, VPN, firewalls, NAS y servidores, con definición de alcance, clasificación, remediación y retesting.
PLATAFORMA AUTOMATIZADA REDMARK
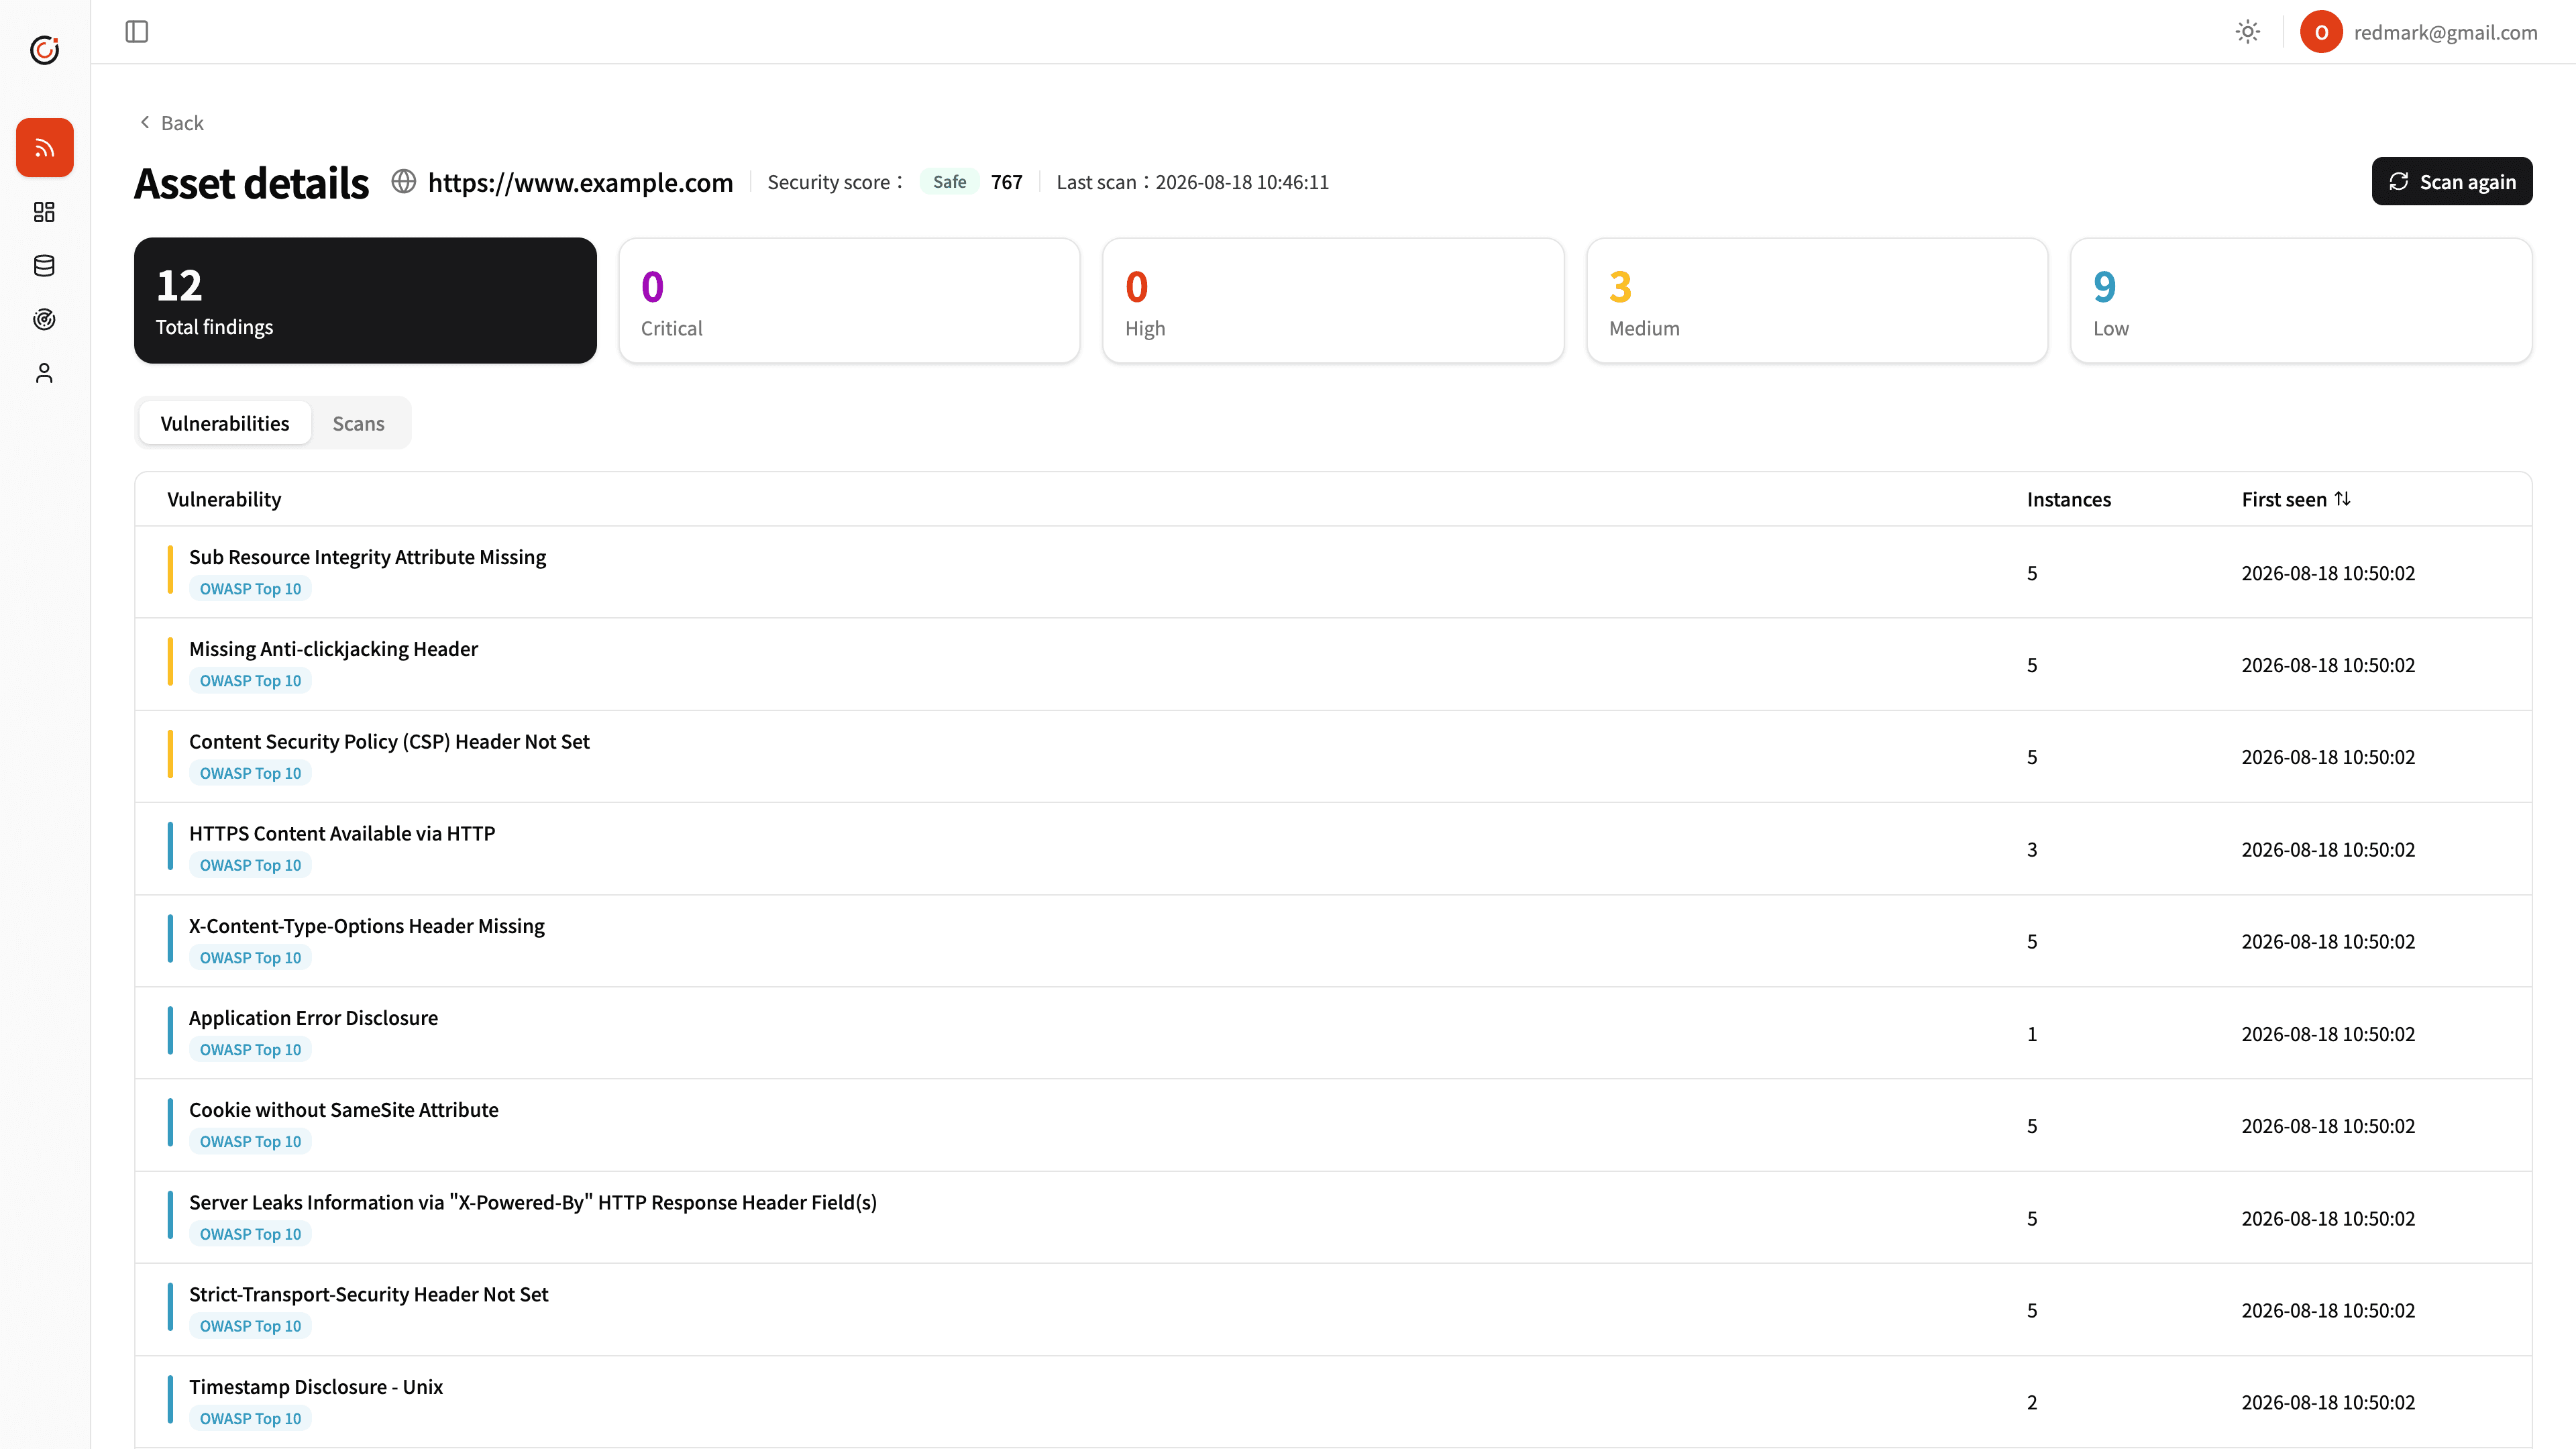
Para equipos que desean crear tareas web, programar revisiones periódicas y gestionar hallazgos, evidencias y remediación de forma centralizada.
ENTREGABLES
Los informes se organizan para dirección e IT, priorizando riesgos que realmente afectan servicios.
Informe de escaneo
Resumen y clasificación de riesgo
Servicios afectados e impacto
Prioridades de remediación de alto riesgo
Retesting opcional
PROCESO DEL SERVICIO
La autorización se confirma primero y el escaneo puede evitar picos operativos o ventanas críticas.
Confirmar alcance
Confirmar autorización
Ejecutar escaneo
Entregar informe
Guía de remediación
PREGUNTAS FRECUENTES
01
El escaneo se centra en vulnerabilidades conocidas, configuración y servicios de alto riesgo; la evaluación organiza además activos, riesgo, orden de remediación y registros.
02
Dentro de activos autorizados, revisa configuración web, SSL/TLS, CVE, exposición de información y áreas OWASP.
03
Sí. Es adecuado para web, VPN, firewalls, NAS, acceso remoto e interfaces públicas.
04
Sí. Confirma si los hallazgos de alto riesgo se redujeron o cerraron.
PRINCIPIO DE EJECUCIÓN
Los equipos necesitan saber qué hallazgos están expuestos, afectan producción o se pueden corregir pronto en web, IP externa, VPN, firewall, NAS, servidores y cloud.
Server Plus confirma alcance, horario, activos y exclusiones antes de organizar hallazgos, riesgo, servicios afectados, remediación y retesting. Equipos reacondicionados pueden revisarse antes de producción.
EVALUACIÓN DE ESCANEO
Facilite IP, dominios, tipo de equipos y ventana deseada para evaluar alcance y presupuesto.
Solo necesita escaneo web periódico automatizado? Abrir RedMark