SERVER PLUS INSIGHTS
ファイアウォールが正常でも回線は飽和する?Server Plus の企業向け DDoS 対策
ファイアウォールが正常でも、対外サービスに接続できるとは限りません。大規模 DDoS 攻撃で上流回線が飽和すると、正規パケットが企業側に届く前に通信が阻害されることがあります。Server Plus の企業向け L3/L4 Anti-DDoS は防御を上流へ広げ、グローバルエッジでの緩和と台湾チームによる接続提供を組み合わせ、回線・防御・ルーティングを一体で計画します。
2026-10-21 · Server Plus
Server Plus の L3/L4 Anti-DDoS は Cloudflare Magic Transit、台湾の技術支援、是方電訊データセンターまたは FTTB 接続、95th クリーン帯域課金を組み合わせます。ASN、IPv4 Prefix、通常トラフィックから導入評価を開始できます。
紹介動画
機器は正常でも、上流回線がボトルネックになる
企業のファイアウォールはアクセス制御、接続管理、セキュリティポリシーを担います。しかし攻撃がアクセス回線の容量を超えると、機器に処理余力があっても正規の通信が届かなくなる場合があります。そのため、企業側の機器更新だけでは大容量 DDoS による切断を解決できないことがあります。
Web サイト、API、VPN、ホスティング、データセンターの対外サービスでは、機器性能だけでなく、攻撃を処理する場所と正規トラフィックを企業ネットワークへ戻す方法も評価する必要があります。
Cloudflare Magic Transit:グローバルエッジで検知・緩和
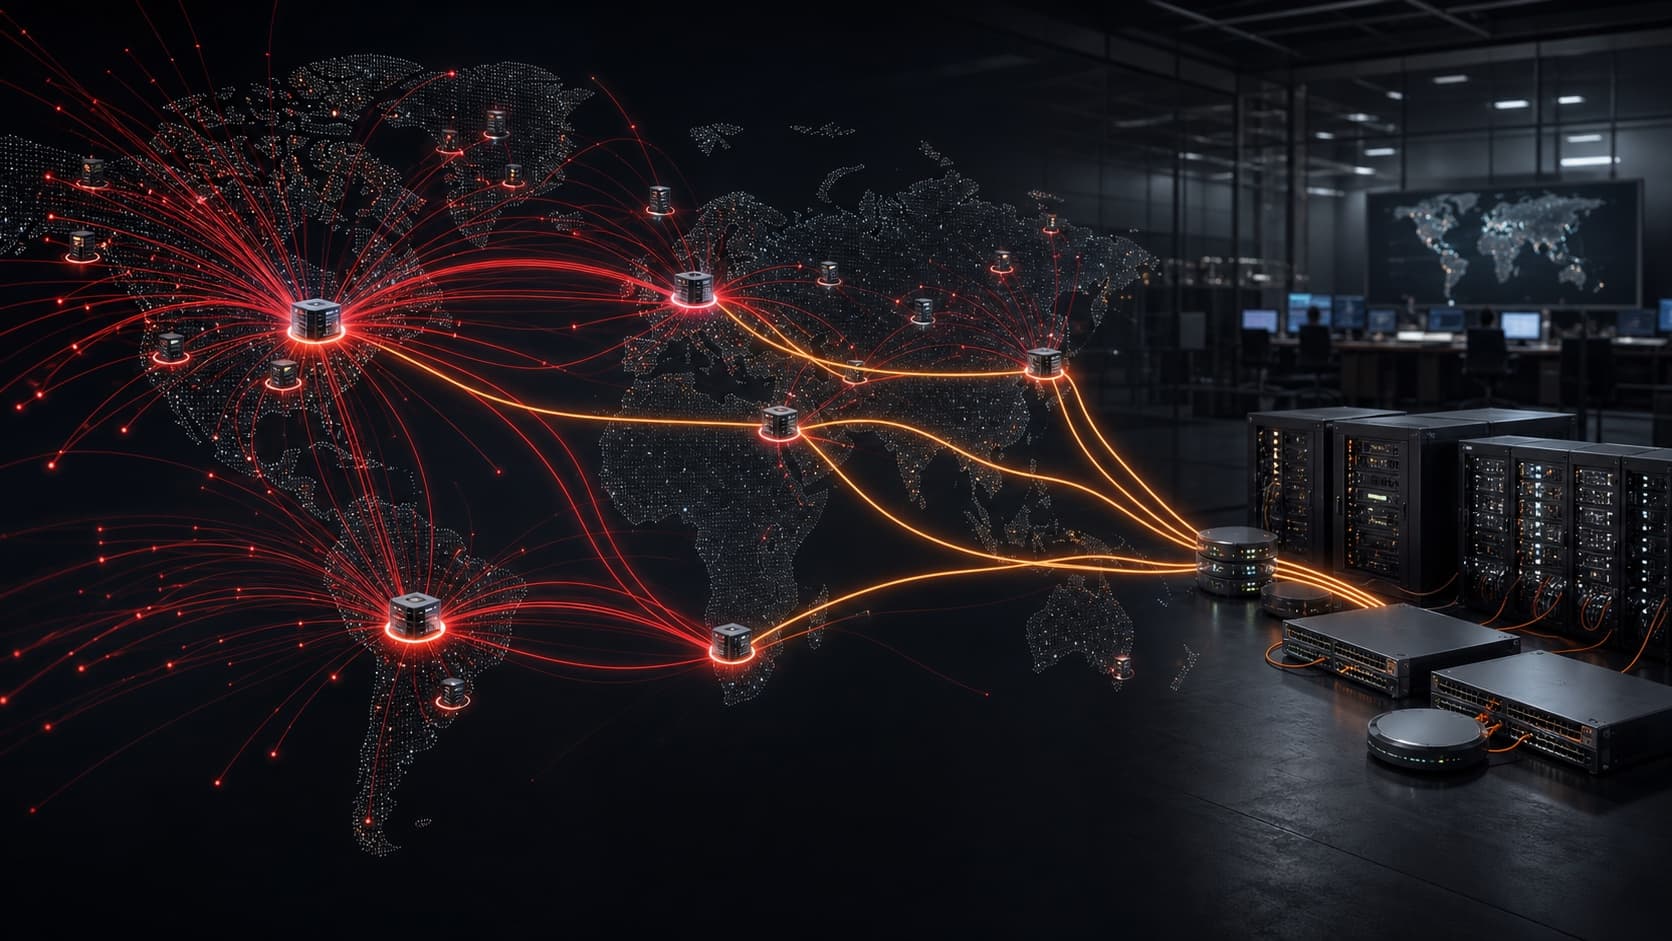
Server Plus は Cloudflare® Magic Transit™ の防御アーキテクチャを採用しています。保護対象 Prefix のトラフィックをグローバル Anycast ネットワークへ取り込み、エッジで L3/L4 DDoS を検知・緩和した後、Server Plus のネットワークから正規トラフィックを企業のデータセンターやオフィスへ届けます。
グローバルな攻撃緩和と顧客側への配信は別の段階です。Cloudflare がグローバル防御基盤を提供し、Server Plus の台湾チームが要件整理、ルーティング設計、切替検証、インシデント対応支援を担当して既存環境へ統合します。
情報セキュリティ管理と台湾の技術チームによる導入支援
Server Plus は ISO/IEC 27001:2022 情報セキュリティマネジメントシステム認証を取得し、台湾の技術チームが企業の導入と運用を支援します。
保護するサービスや Prefix の整理から BGP、接続回線、切替方法の確認まで、現地チームと直接相談できます。インシデント時にも対応窓口が支援し、プランの仕様だけで終わらないサポートを提供します。
自社ポートと複数拠点から、データセンターやオフィスへ接続
設置場所、正規トラフィック量、冗長化要件に応じて接続方式を選択できます。Server Plus は自社ポートによる接続を提供し、防御と実際のアクセス条件を一緒に評価します。
- 是方電訊データセンター:プランに応じて 10G/25G/40G/100G で直接接続。
- 中華電信 FTTB:Shield Lite と Shield Pro は設置住所、回線条件、要件に応じて導入を評価。
- 台北/東京/香港:プランに応じてクリーントラフィックの配信拠点と冗長性を計画。すべてのプランに3拠点が含まれるわけではありません。
- ポート速度とプランのクリーン帯域は別々に確認します。10G ポートは正規通信の 10Gbps 枠を意味しません。
95th クリーン帯域課金:遮断した攻撃は使用量に含めない
クリーン帯域は 95th percentile で課金します。防御プラットフォームが識別・遮断した攻撃はクリーン帯域使用量に含めず、緩和後に企業へ配信する正規トラフィックをプランと契約に基づいて計算します。
プラン帯域を超える正規通信は合意した超過単価で計算します。接続ポート、データセンターの Cross Connect、アクセス回線は別途見積とし、防御・帯域・接続の費用を区別できます。
ASN、IPv4 Prefix、通常トラフィックから防御評価を開始
データセンター、企業 VPN、公開プラットフォーム、固定 Prefix の防御を検討する場合は、以下の情報を LINE でお知らせください。Server Plus が防御容量、ルーティング、接続方式を計画します。
- ASN と保護する IPv4 Prefix。
- 通常時、95th、ピーク時の正規トラフィック。
- データセンターの所在地またはオフィスの設置住所。
- 現在の上流事業者、BGP 構成、冗長化要件。
- 希望開始時期と、現在攻撃を受けているかどうか。
FAQ
ファイアウォールがあっても上流 DDoS 対策が必要なのはなぜですか?
ファイアウォールは届いたトラフィックを処理します。上流が先に飽和すると正規通信が機器まで届かないため、上流クリーニングと企業側ポリシーを階層的に組み合わせます。
遮断した攻撃でクリーン帯域の料金が増えますか?
識別・遮断した攻撃はクリーン帯域に含みません。緩和後の正規通信と超過分をプランと契約に従って計算します。
評価を依頼するには?
ASN、IPv4 Prefix、通常トラフィック、接続場所を LINE でお知らせください。台湾チームがルーティング、ポート、回線と適切なプランを確認します。