
01
公開サービスの露出
Web、VPN、NAS、リモート接続、管理画面を棚卸ししないと不要な入口が残ります。

SERVER PLUS SECURITY SERVICE
Web スキャン、外部 IP 確認、CVE リスク棚卸し、修正後の再テストを提供します。
公開サービス、サーバー、ネットワーク機器の露出を整理し、リスク分類と実行可能な修正提案を提供します。
企業セキュリティの現場
中小企業の課題はツール不足ではなく、範囲、優先度、修正責任が明確でないことです。
01
Web、VPN、NAS、リモート接続、管理画面を棚卸ししないと不要な入口が残ります。
02
Firewall、switch、server、package のバージョンを追跡しないと既知 CVE が残ります。
03
長い tool report より、高リスク項目と実行可能な順序が必要です。
04
顧客監査、サイバー保険、サプライチェーン要件では、リスク状態と改善記録の説明が必要です。
スキャン範囲
未許可資産や本番サービスへの影響を避けるため、実施前に許可範囲を確認します。
外部 IP / domain
Web 脆弱性スキャン
Web サービスと一般的な脆弱性
OWASP リスク領域
VPN / Firewall / NAS
Windows / Linux server
SSL/TLS 証明書と暗号設定
CVE、設定不備、高リスクサービス
スキャンサービス
資産範囲に合わせて Web、外部 IP、CVE、セキュリティ診断レポートを計画できます。
01
Web サービス、SSL/TLS、設定不備、機密情報露出、OWASP リスクを確認します。
02
公開 IP、domain、VPN、NAS、remote access、管理画面を棚卸しします。
03
server、network 機器、service の version と既知脆弱性を照合し、高リスク項目を整理します。
04
スキャン結果を企業の改善リストに整理し、再テストと監査記録を支援します。
用途別の脆弱性スキャン
01
リモートアクセスの公開面、バージョン、SSL/TLS、既知 CVE を確認します。
02
SSL VPN、公開管理面、ファームウェア、Firewall リスクを確認します。
03
リモートサービス、管理面公開、識別可能なバージョンリスクを確認します。
04
Web、API、VPN、システムを本番公開する前に公開サービスを確認します。
05
高リスク項目の修正が有効で、公開リスクが低下したことを確認します。
06
リスク、資産、修正担当、再テストをどう提示すべきか確認します。
SERVER PLUS × REDMARK
資産範囲と運用方法に応じて、企業向け委託サービス、自動 Web スキャン、または両方の組み合わせを選択できます。
SERVER PLUS 企業向け診断
Web、外部 IP、VPN、Firewall、NAS、サーバーを対象に、範囲確認、リスク分類、修正方針、再テストを提供します。
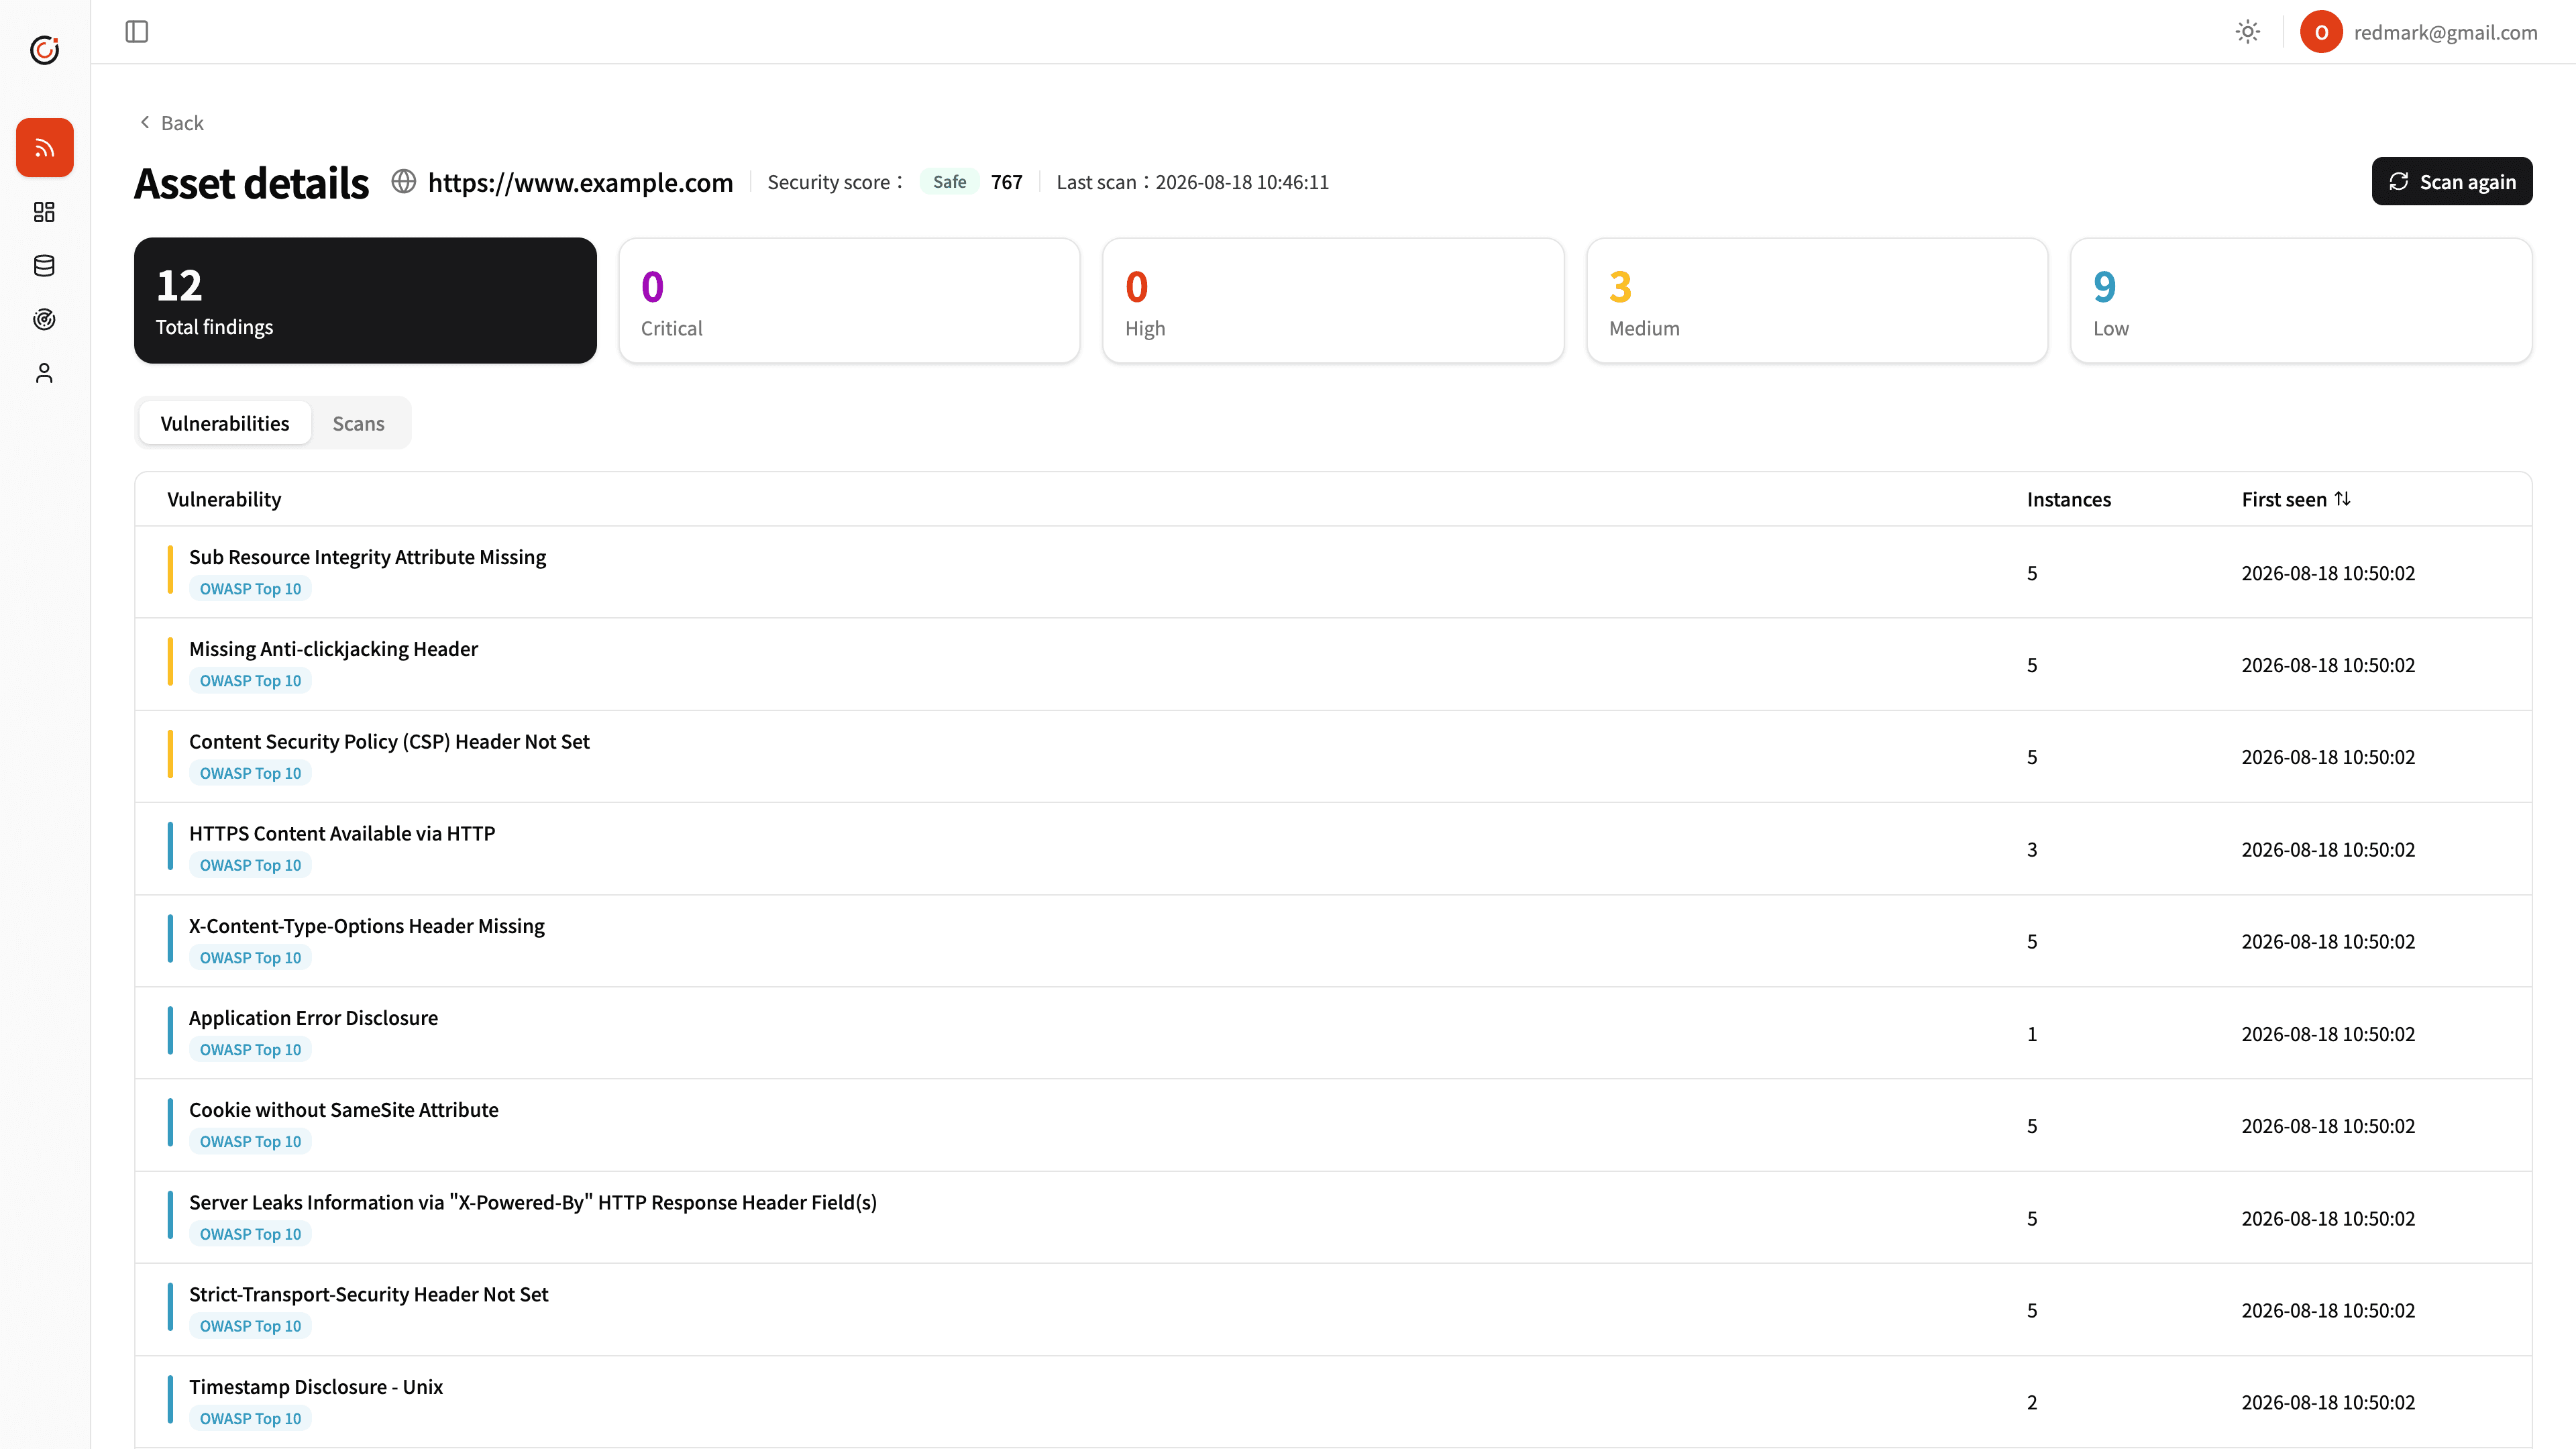
REDMARK 自動化プラットフォーム
Web スキャンを自社で作成し、定期実行を設定して、脆弱性、証拠、修正方針を一元管理したいチームに適しています。
交付内容
report は管理者と IT 担当者が判断できる修正リストとして整理します。
脆弱性スキャン report
脆弱性概要とリスク分類
影響サービスと影響説明
高リスク項目の優先修正提案
修正後の再テスト(任意)
サービス手順
最初に許可を確認し、業務ピークや重要な保守時間を避けて実施できます。
範囲確認
許可確認
スキャン実施
report 交付
修正提案
よくある質問
01
スキャンは既知脆弱性、設定不備、高リスクサービスを対象とし、診断は資産、リスク、修正順序、改善記録まで整理します。
02
許可資産の範囲で Web 設定、SSL/TLS、既知 CVE、機密情報露出、OWASP リスクを確認します。
03
可能です。Web、VPN、Firewall、NAS、remote access、公開管理画面の棚卸しに適しています。
04
できます。高リスク項目が低減・解消されたかを確認します。
実行の重点
企業は Web、外部 IP、VPN、Firewall、NAS、server、cloud host のうち、どれが外部公開され、本番に影響し、早期に修正できるかを知る必要があります。
Server Plus は許可範囲、時間、資産種別、除外項目を確認し、脆弱性、リスクレベル、影響サービス、修正提案、再テストを整理します。整備済み server や network 機器も本番前に公開面を確認できます。