
SERVER PLUS INSIGHTS
L3/L4 Anti-DDoS とは?BGP クリーニング、Anycast、クリーントラフィック配信を解説
企業サービスの停止は、必ずしもサーバーや Firewall の故障を意味しません。UDP Flood、SYN Flood、反射増幅攻撃が先に上流回線を飽和させると、データセンター内の機器が正常でも正規ユーザーは接続できません。L3/L4 Anti-DDoS は攻撃が企業境界へ届く前に、BGP で保護 Prefix を分散型クリーニングネットワークへ誘導し、異常パケットを除去してクリーントラフィックを企業へ配信します。
2026-08-30 · Server Plus
L3/L4 Anti-DDoS が BGP、グローバル Anycast、ネットワーク層トラフィッククリーニング、クリーントラフィック配信を用いて UDP Flood、SYN Flood、反射増幅攻撃、上流回線の輻輳を防ぐ仕組みを解説します。
L3/L4 DDoS と L7 攻撃は別の問題
L3/L4 Anti-DDoS はネットワーク層とトランスポート層を保護し、IP、Protocol、送信元分布、packet rate、接続状態、TCP/UDP の挙動を確認します。代表例は UDP Flood、ICMP Flood、SYN Flood、SYN-ACK Reflection、DNS Flood、反射増幅攻撃です。目的は回線帯域や Router、Firewall、Load Balancer、Server の packet・connection resource を枯渇させることです。
L7 攻撃は HTTP、HTTPS、Login、Search、API、Application Logic を狙います。帯域が小さくても Backend CPU、Database、Worker Thread を消費できます。そのため L3/L4 Anti-DDoS は CDN、WAF、Rate Limiting、Bot Management、Application Security を置き換えません。同様に WAF だけでは上流 Internet 回線の飽和を解決できません。
- L3:IP、ICMP、Routing、packet-level anomaly
- L4:TCP、UDP、connection state、port attack
- L7:HTTP、API、application resource exhaustion
- 完全な防御ではネットワーク層とアプリケーション層を分担
高性能 Firewall だけで大規模攻撃を止められない理由
FortiGate、Palo Alto、Cisco、Juniper などの高性能 Firewall を導入しても、上流のクリーニング容量が生まれるわけではありません。Firewall は Internet 回線の後方にあります。1 Gbps 回線に対して上流で数十、数百 Gbps の攻撃が発生すれば、Firewall が正規通信を処理する前に回線が輻輳します。
完全飽和に至らなくても、大量の half-open TCP、out-of-state packet、高 PPS の小 packet は Session Table、CPU、Interface packet processing を消費します。企業 Firewall は Access Policy、VPN、Application Control に不可欠ですが、大規模 L3/L4 攻撃は十分な容量を持つ上流ネットワークで先に緩和する必要があります。
L3/L4 Anti-DDoS のエンドツーエンド経路
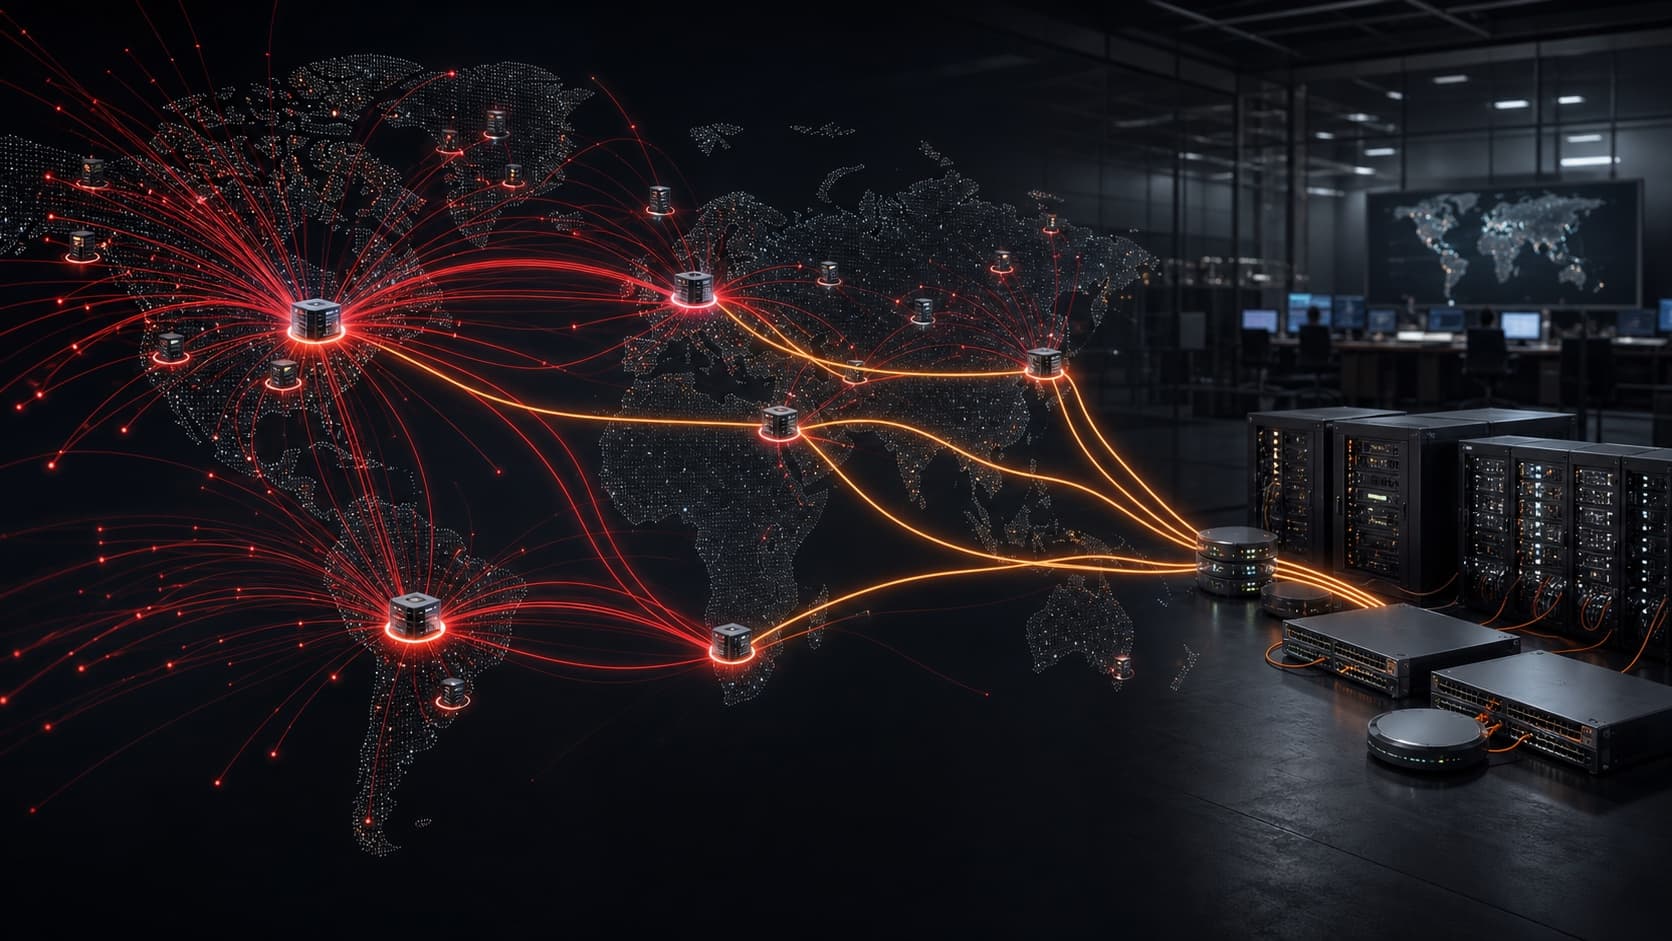
実用的な構成は攻撃を遮断するだけでなく、正規 packet を Origin へ継続配信します。一般的な経路は次の通りです。
- BGP 導入:クリーニングネットワークが保護 IPv4 Prefix を公告し、入站トラフィックを先に防御 Platform へ誘導
- Anycast 取り込み:地域ごとの分散 Edge で受信し、単一クリーニング拠点への集中を回避
- 検知・緩和:packet 特性、rate、state、正常 baseline から UDP、TCP、ICMP anomaly を判断
- クリーントラフィック配信:GRE、IPsec、Interconnect、現地回線で正規通信を返送
- Return Path 設計:Direct Server Return、対称経路、Policy Routing で非対称 Routing 障害を回避
BGP と Anycast が重要な理由
BGP は Internet が企業の公開 Prefix へ到達する経路を決めます。防御 Platform が Prefix を公告すると、入站 traffic は先にクリーニングネットワークへ入ります。Anycast は同じ入口を複数拠点に分散し、Routing 条件に応じて入口を選択します。攻撃は企業データセンターへ集中する前に、送信元に近い複数 Edge で分散処理されます。
グローバル Internet では /24 が一般的に広く受け入れられる最小 IPv4 Route です。自社アドレスの導入前に Prefix length、ASN、Routing Authorization、既存 Upstream Policy を確認します。単一 IP や /24 未満の Subnet は同じ BGP 方式を前提にできず、Provider IP、Reverse Proxy、NAT などを検討します。
クリーントラフィックを企業へ戻す方法
緩和後も制御・監視可能な配信経路が必要です。GRE、IPsec、Data Center Cross Connect、Private Interconnect、Carrier Last Mile が代表的です。GRE は単純ですが暗号化しません。IPsec は暗号化と送信元認証を提供する一方、IKE、Key、MTU、Anti-Replay、Device Compatibility の設計が必要です。DC Interconnect は容量と遅延を安定させやすい反面、Port と Cross Connect の費用が発生します。
企業構成を一つの Tunnel や BGP Session に依存させるべきではありません。Dual Router、複数 Session、別 Delivery Location、Tunnel Health Check、Route Priority が障害時の継続性を決めます。調達では防御 Gbps だけでなく、クリーントラフィックの配信方法を確認します。
防御 Policy は設定後に固定するものではない
自動緩和は Managed Rule、traffic characteristic、rate、normal baseline を利用します。導入時は平常 traffic、繁忙時間、Protocol 分布、packet size、合法的な high-volume event を観察し、Sensitivity と Exception を決めます。緩すぎれば攻撃を通し、厳しすぎればキャンペーン、Release、Backup Sync、合法的な burst を阻害します。
運用可能なサービスには Event Time、Attack Vector、Peak bps、Peak pps、Source Distribution、Target Prefix、Destination Port が必要です。これらを使って緩和結果、容量、Policy、企業側の残存 bottleneck を確認します。
L3/L4 Anti-DDoS が特に必要な組織
公開 IP サービスの停止が売上、顧客対応、取引、運用に影響する組織はネットワーク層防御を評価すべきです。Game、IDC、VPS、Colocation、Financial API、VPN、DNS、SaaS、越境 EC、Streaming、Ticketing、公開 TCP/UDP Service が代表例です。
ASN、Prefix、平常・Peak traffic、PPS、Protocol、Service Location、許容停止時間、既存 Upstream を整理します。Server Plus Anti-DDoS は Cloudflare Magic Transit 防御アーキテクチャを採用し、BGP Prefix 防御、Global Anycast 緩和、台湾でのクリーントラフィック配信を計画します。
導入前の技術チェックリスト
契約と切替前に次の項目を確認し、Routing、MTU、配信容量の問題を本番前に発見します。
- ASN、Prefix 所有権、LOA、公告可能な最小 Route
- Average、95th、Peak bps、Peak pps
- Inbound Scrubbing、Return Routing、対称経路の要否
- Tunnel、BGP Session、Router、Delivery Port の冗長化
- MTU、MSS、Fragmentation、Health Check、Failover Test
- 通知窓口、Severity、Report、24×7 Escalation
- SLA 測定、除外条件、Service Credit
- 本番 Cutover、Rollback、Attack Simulation
FAQ
L3/L4 Anti-DDoS は WAF を置き換えますか?
いいえ。L3/L4 は IP、TCP、UDP、ICMP、Network Traffic を扱い、WAF は HTTP/HTTPS と Web Application Attack を扱います。公開 Web では両方が必要です。
高性能 Firewall があっても Anti-DDoS は必要ですか?
上流回線の飽和リスクがあれば必要です。企業側 Firewall は到達前に消費された帯域を回復できません。
自社 IPv4 が通常 /24 以上必要なのはなぜですか?
/24 はグローバル Internet で広く受け入れられる最小 IPv4 BGP Route だからです。小さい網段は Provider IP や Proxy など別方式を検討します。
Anycast で遅延は増えますか?
遅延は Routing、Ingress、緩和処理、クリーン配信経路で決まります。主要地域、Origin Path、Failover を実測します。
攻撃発生中に緊急導入できますか?
ASN、Prefix、現在の Traffic、Service Location、Routing Authority から緊急評価できますが、実際の開始時間は Authorization、BGP、回線、Router 準備に依存します。