

SERVER PLUS INSIGHTS
RedMark 自動脆弱性スキャン・リスク管理プラットフォームを提供開始
Web サイトは継続的に更新されます。脆弱性検査は公開前やインシデント発生後だけに行うものではありません。RedMark はスキャン、スケジュール、リスク判断、レポートを一つのプラットフォームにまとめ、反復可能なセキュリティ運用を支援します。
2026-08-23 · Server Plus
RedMark は Web 資産向けの自動脆弱性スキャン・リスク管理 SaaS です。オンデマンドスキャン、定期実行、リスク分類、修正方針、レポート作成を一つのワークフローに統合し、継続的なセキュリティ検査を支援します。
REDMARK プラットフォーム
継続的な Web 脆弱性スキャンを開始
RedMark では、Web スキャンの作成、定期実行、検出事項の確認、実行可能なレポート作成を一つのプラットフォームで行えます。
Web のリスクは次の手動確認まで待ってくれない
Web サイト、管理画面、API は、機能追加、パッケージ更新、設定変更、外部サービス連携によって変化し続けます。プロジェクト完了、年次監査、またはインシデント後だけにスキャンを行うと、確認の間に新しい露出が残る可能性があります。
多くのチームはセキュリティ検査の必要性を理解していても、導入作業、運用の複雑さ、コンサルティング費用、結果整理の負担により、定常業務に組み込むことが難しくなります。
RedMark:Web 資産向け自動スキャン SaaS
RedMark は Web 脆弱性スキャン、定期実行、検出項目の確認、レポート作成を一つの SaaS に統合します。チームは資産ごとにスキャンを作成し、実行周期を設定し、検出事項と修正方針を一元的に確認できます。
Web 資産の継続的な検査を中心としたプラットフォームであり、定期スキャンの運用負担を下げ、IT、開発、セキュリティ部門で同じ結果を共有したいチームに適しています。
- 必要な時に Web スキャンを作成
- 運用要件に合わせて定期実行を設定
- 検出事項、リスクレベル、影響箇所を一元確認
- OWASP 分類、証拠、修正方針で判断を支援
- 提出用の脆弱性スキャンレポートを作成
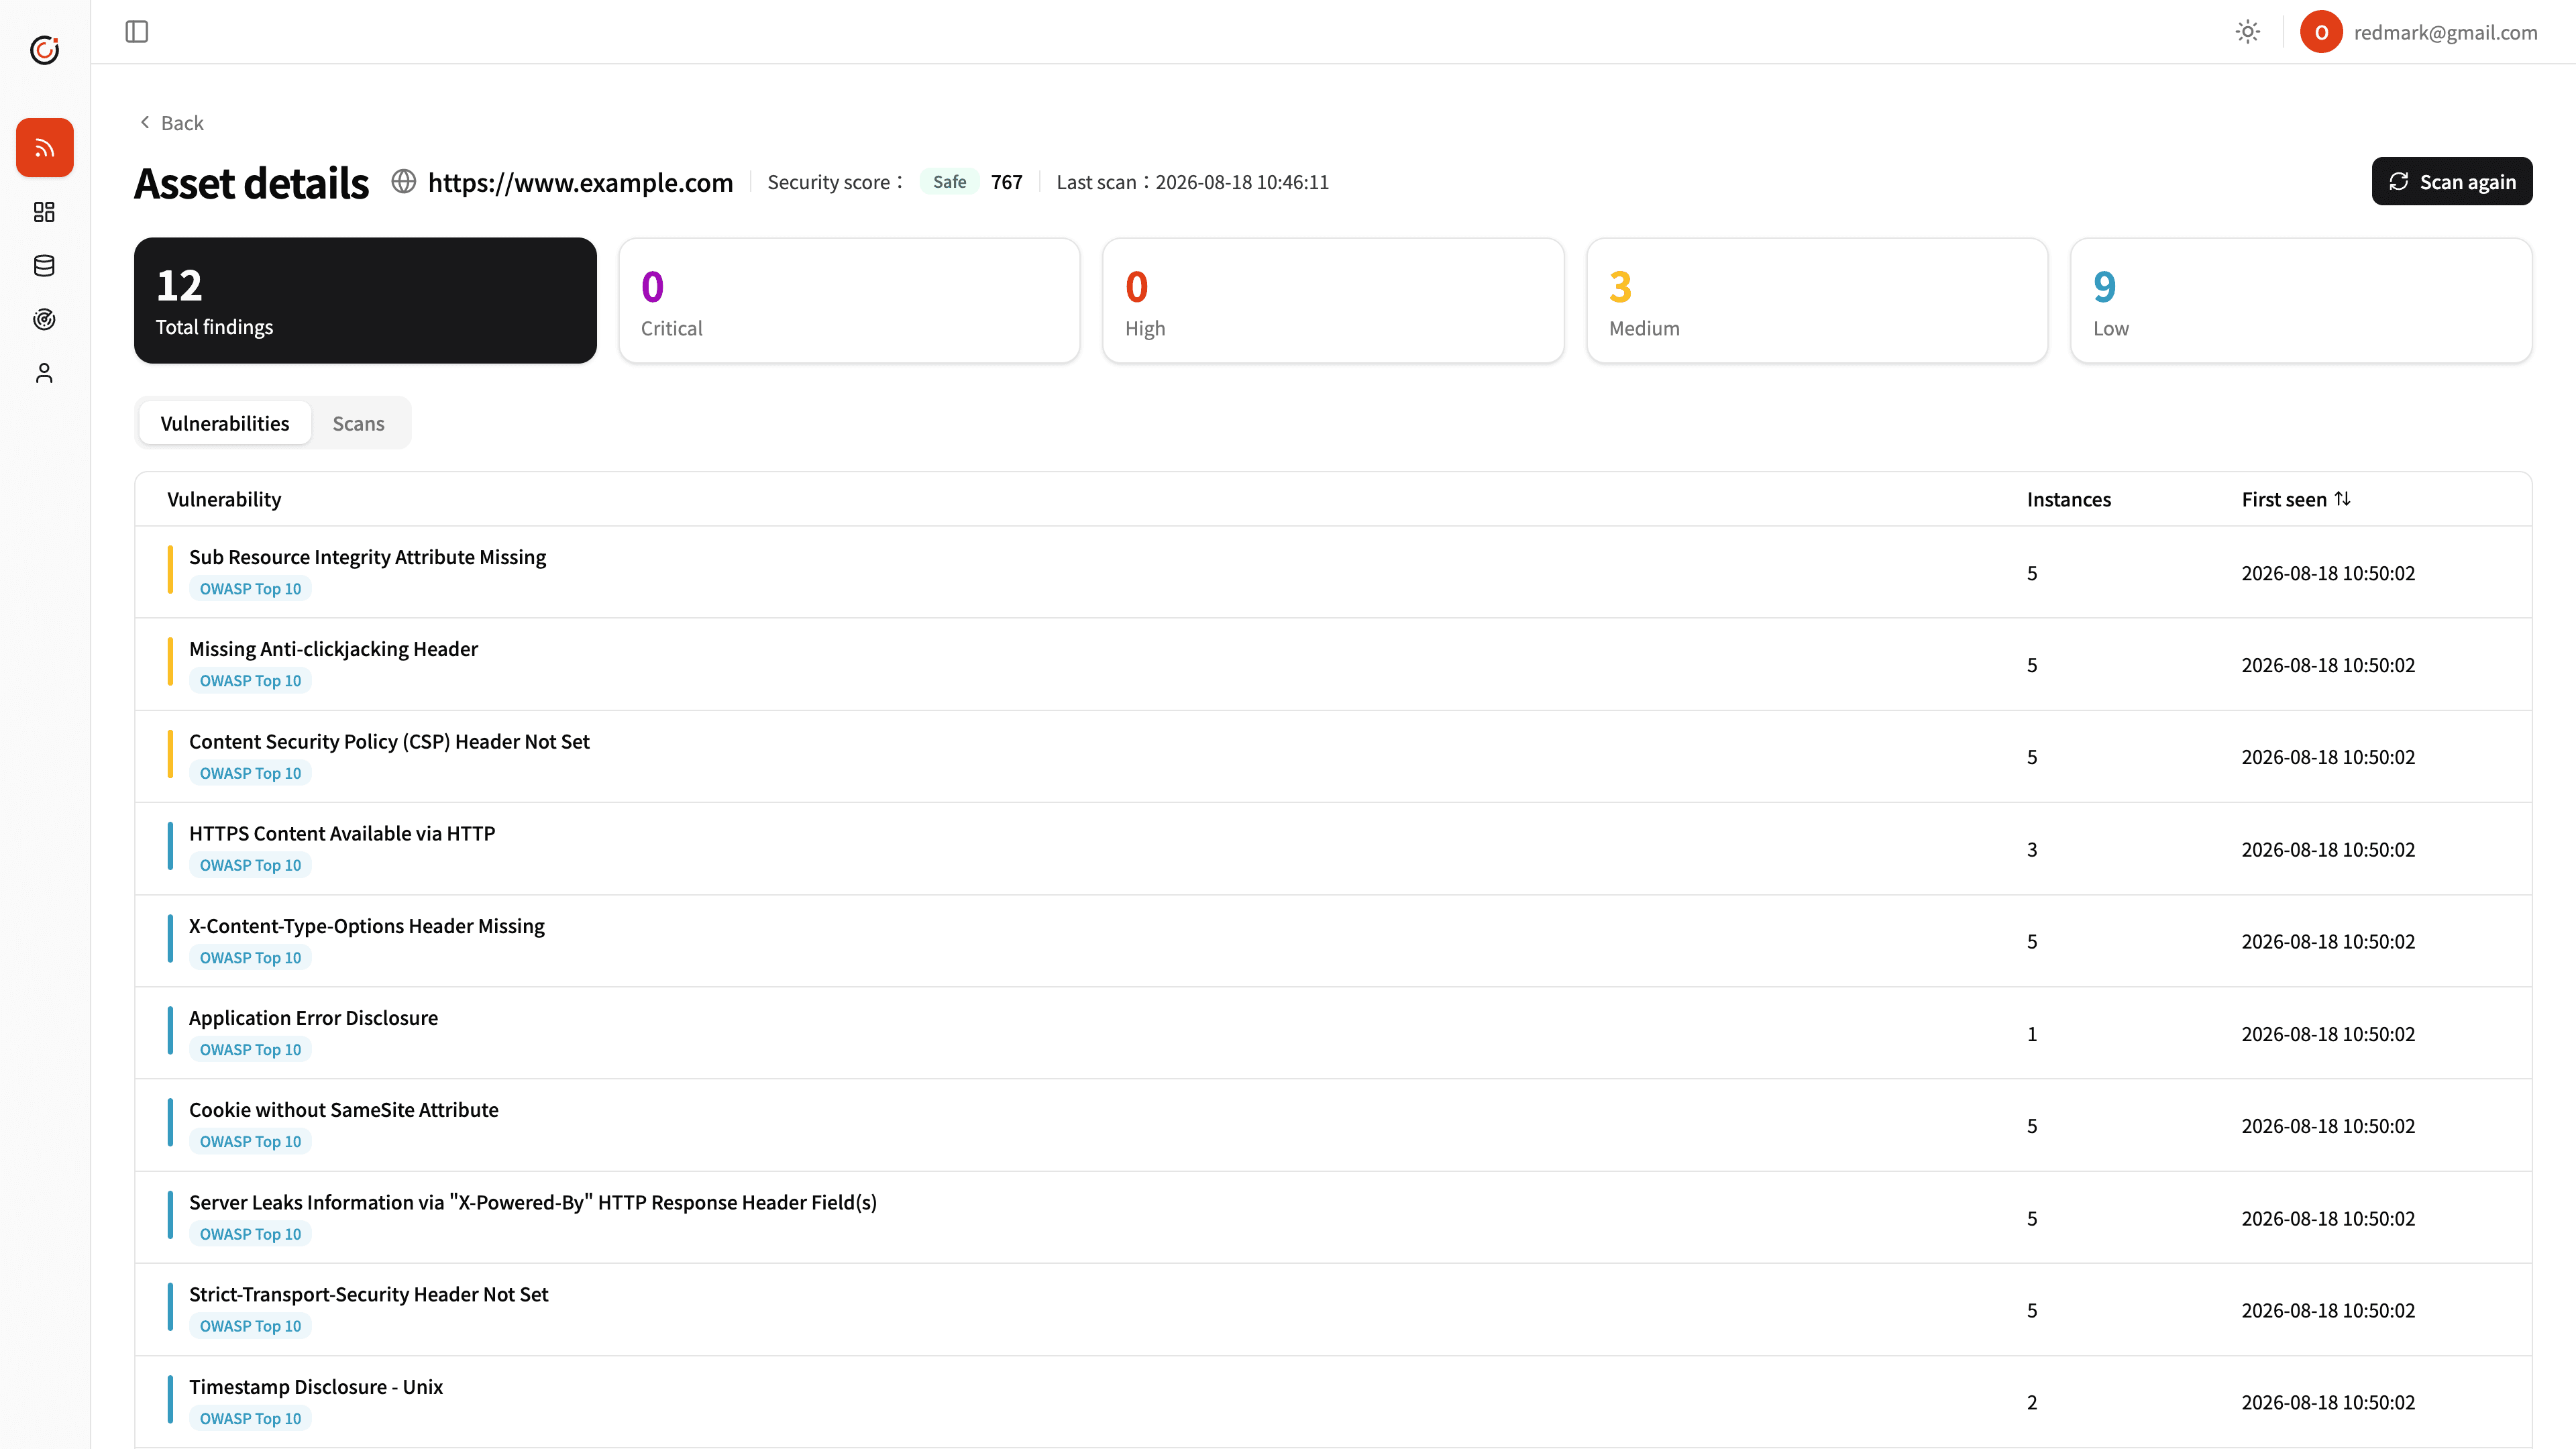
重要なのは継続的な確認と対応
一度のスキャンで現在の状態は確認できますが、Web の変更、サービス調整、新しい既知脆弱性が公開された後に資産を再評価するには定期スキャンが必要です。スケジュールと一元管理により、手動のリマインドや環境準備への依存を下げられます。
結果は技術番号の一覧ではなく、実行可能な作業にする必要があります。リスクレベル、影響箇所、証拠、修正方針を整理することで、開発、運用、管理部門が同じ基準で優先順位を決められます。
Server Plus と RedMark の役割
Server Plus は、認可範囲の確認、外部 IP、VPN、Firewall、NAS、サーバー、複数の企業資産にまたがる評価が必要な案件に対し、企業向け脆弱性スキャン・セキュリティ診断を提供します。
RedMark は Web 資産を対象とした自動 SaaS ワークフローを提供し、継続的な Web スキャン、定期検査、レポート管理を自社で行いたいチームに適しています。両者は代替ではなく、資産範囲、実行頻度、社内の責任分担に応じて組み合わせることができます。
- 継続的な Web スキャンと日常追跡:RedMark
- 認可済み複数資産の評価と企業向け診断:Server Plus
- 修正後の検証と提出資料:対象資産の範囲に応じて計画
資産の認可とサービス容量を先に確認
スキャンは必ず合法的な認可を得た資産だけを対象にしてください。開始前に Domain、Web サイト、API などの管理権限を確認し、サービス容量、メンテナンス時間、既存の保護策に合わせて範囲と頻度を設定します。
FAQ
RedMark はどのようなチームに適していますか?
Web 資産に対して継続的な脆弱性スキャン、定期検査、リスク追跡、レポート作成を行いたい IT、開発、セキュリティチームに適しています。
RedMark と Server Plus の脆弱性スキャンサービスの違いは?
RedMark は Web 資産を中心とした自動 SaaS プラットフォームです。Server Plus は認可された外部 IP、VPN、Firewall、NAS、サーバー、複数資産を対象とした企業向けサービスを提供します。
認可なしで他社の Web サイトをスキャンできますか?
できません。すべてのスキャンには対象資産の所有者からの合法的な認可が必要であり、サービス容量と保守計画に合わせて実施する必要があります。